
Компьютерно-сетевая экспертиза
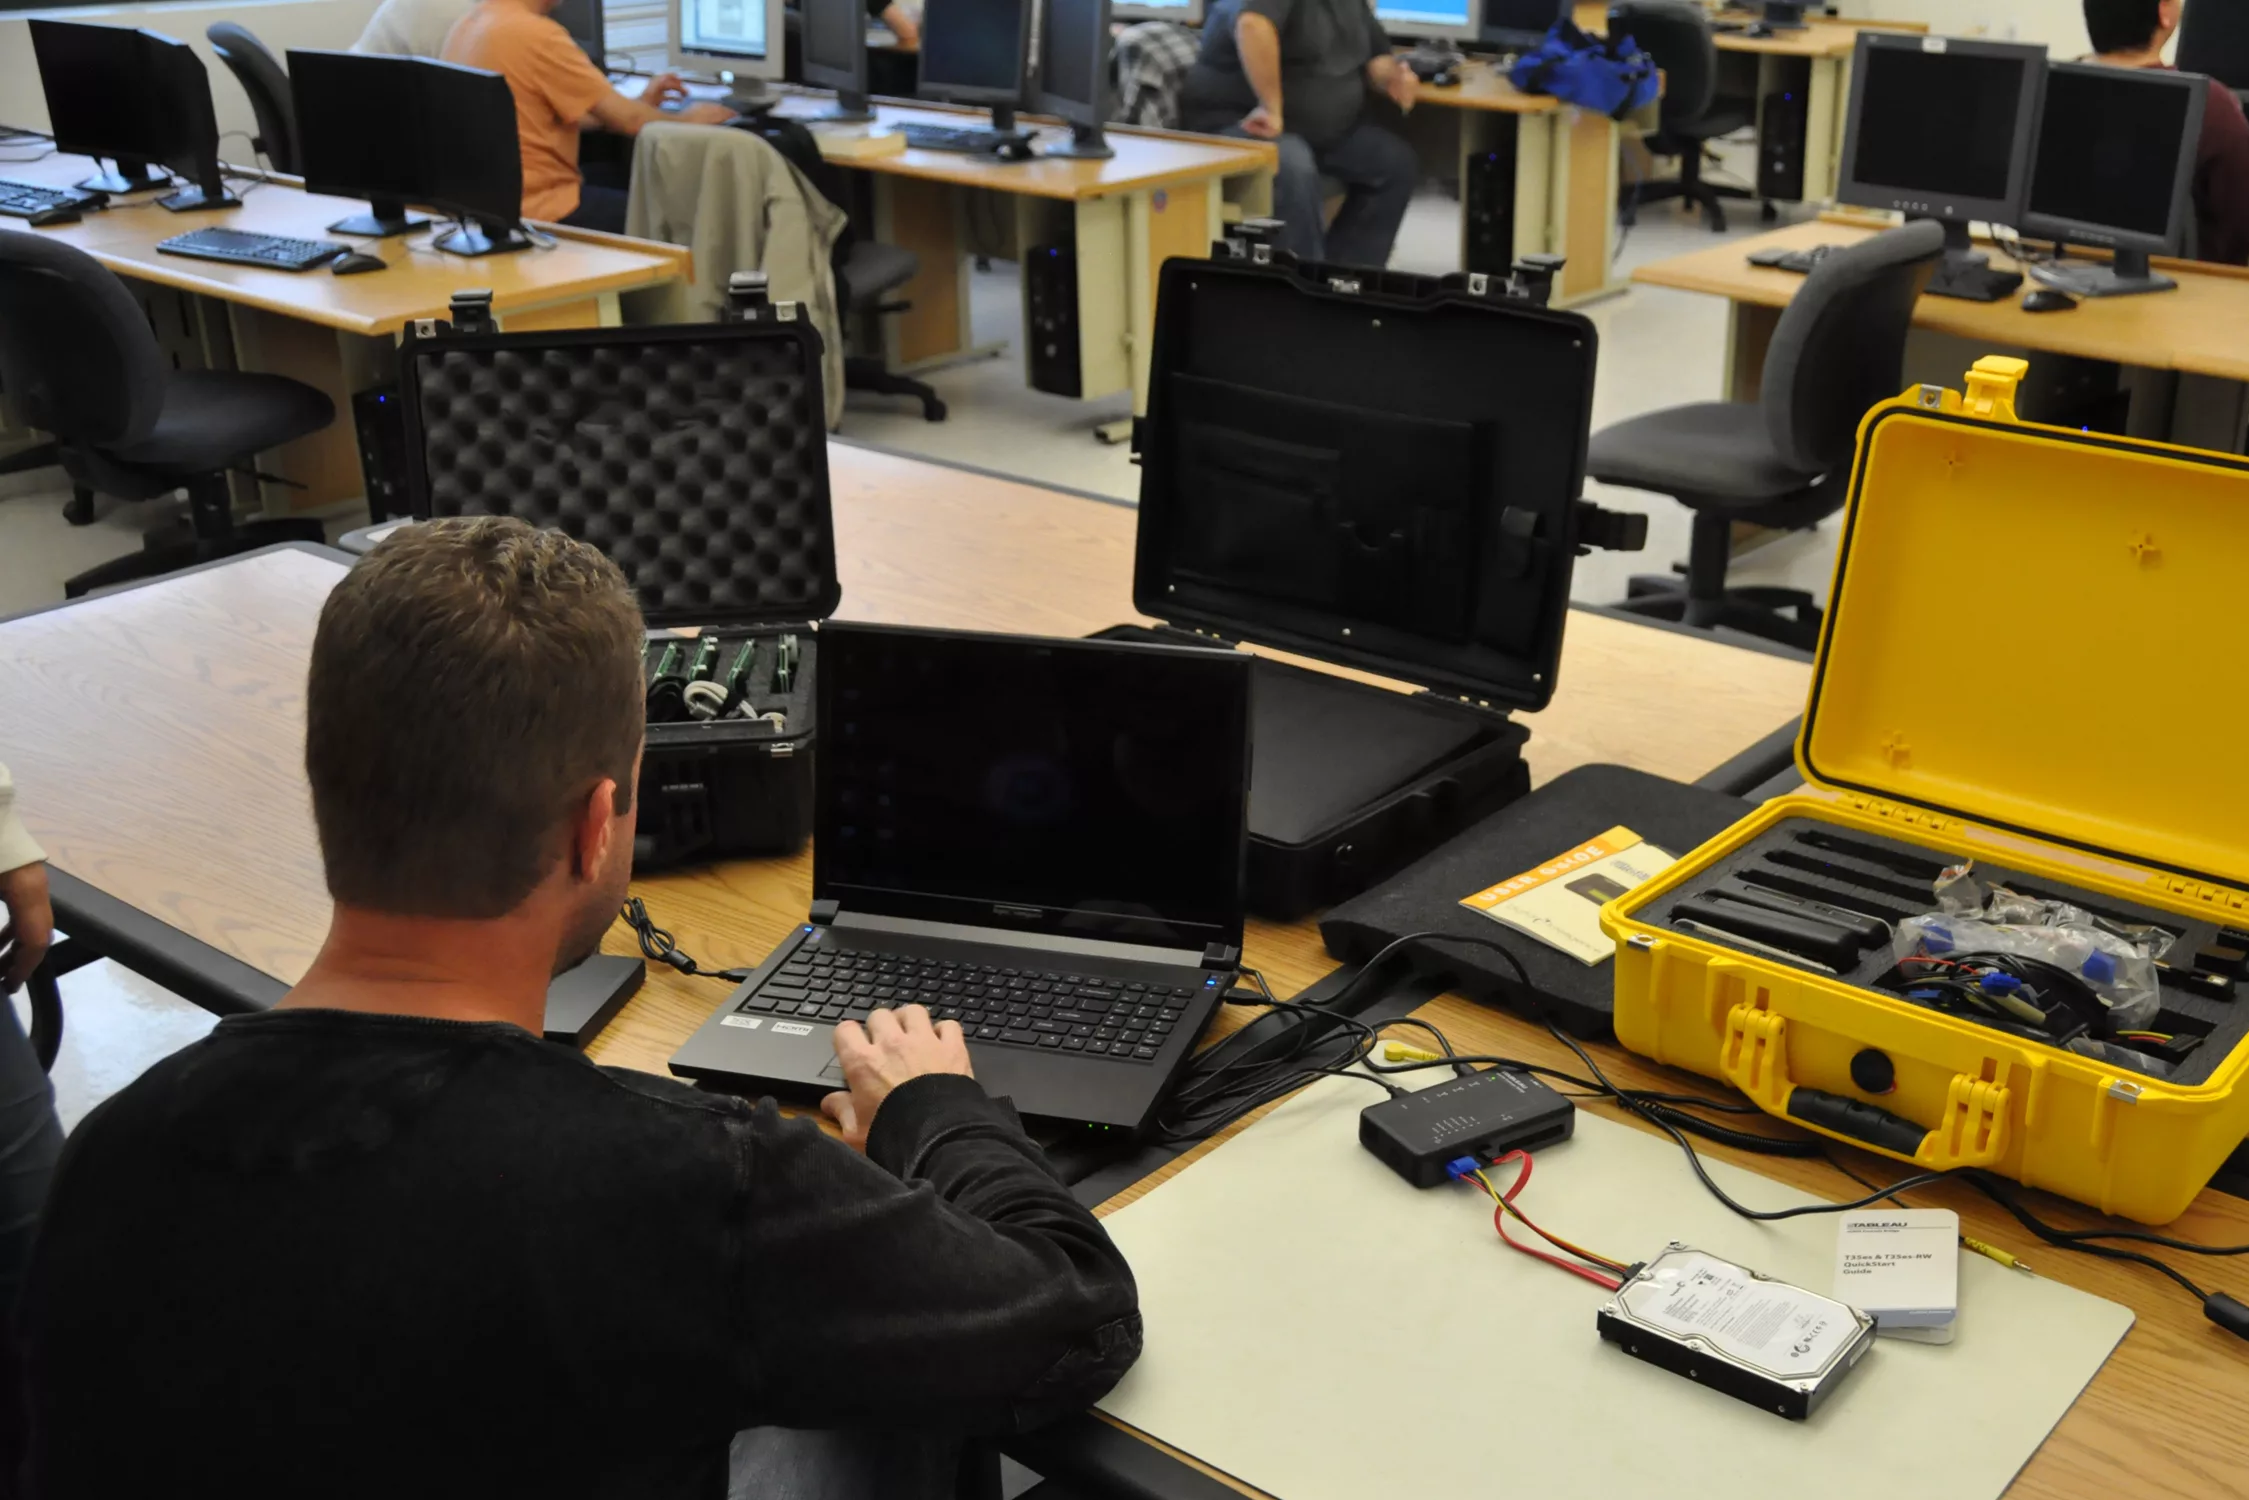
В условиях, когда данные становятся ключевым ресурсом, а сетевые технологии используются повсеместно, компьютерные сети нередко оказываются в центре правовых споров, инцидентов информационной безопасности и расследований. Компьютерно-сетевая экспертиза — это направление судебных и внесудебных исследований на стыке ИТ, права и криминалистики. Ее задача — детально проанализировать сведения о работе сети, сетевые события и цифровые следы, чтобы установить юридически значимые факты и обстоятельства.
Компьютерно-сетевая экспертиза относится к специализированным видам компьютерно-технических исследований и фокусируется на данных, связанных с функционированием и взаимодействием элементов сети. В рамках исследования возможно выявление признаков противоправных действий, установление источников атак, анализ маршрутов передачи информации, подтверждение фактов несанкционированного доступа или распространения вредоносного ПО. Результаты экспертизы могут использоваться в уголовных, гражданских, арбитражных и административных делах, когда рассматриваются события, связанные с применением сетевых технологий. Наша компания проводит исследования объективно, с опорой на технические данные и требования процессуального законодательства.
Подвиды компьютерно-сетевой экспертизы
Экспертиза использования сетевых технологий
Данный подвид включает анализ конкретных случаев применения сетевых технологий: локальных и глобальных сетей, Wi‑Fi, VPN, облачных сервисов, сетевых протоколов и иных способов взаимодействия. В ходе работы устанавливается, как именно использовались сетевые ресурсы, были ли попытки обхода защиты, каковы источники и цели сетевой активности, а также соблюдались ли внутренние политики информационной безопасности. Такой анализ помогает восстановить картину событий и получить проверяемые данные для разрешения споров и расследования инцидентов.
Когда требуется помощь эксперта
Существует множество ситуаций, когда без профессионального анализа сетевой инфраструктуры и сетевых данных невозможно достоверно установить обстоятельства произошедшего. Компьютерно-сетевая экспертиза часто требуется в следующих случаях:
- расследование несанкционированного доступа к корпоративным системам или персональным данным;
- установление источников и характера сетевых атак (в том числе DDoS, фишинг, внедрение вредоносного ПО);
- подтверждение утечек конфиденциальной информации через сетевые каналы и оценка возможного ущерба;
- установление лиц, совершавших противоправные действия в сети;
- споры, связанные с качеством интернет-услуг или работоспособностью сетевой инфраструктуры;
- анализ сетевой активности сотрудников при внутренних расследованиях и проверках;
- выявление применения прокси, подмены адресации и иных способов сокрытия происхождения трафика;
- определение маршрутов передачи данных и анализ содержания сетевого трафика в рамках расследований;
- оценка уровня сетевой безопасности и соответствия мер защиты требованиям законодательства или корпоративным стандартам;
- расследование мошеннических действий с использованием сетевых сервисов и электронных платежей;
- установление причин сбоев серверов, оборудования или программных компонентов, взаимодействующих по сети;
- анализ цифровых доказательств по делам о клевете, оскорблениях или угрозах в соцсетях и мессенджерах;
- исследование облачных хранилищ и сервисов для извлечения и фиксации значимой информации;
- проверка фактов неправомерного копирования/распространения объектов интеллектуальной собственности;
- анализ взаимодействия устройств в сети (включая мобильные и IoT-устройства) для восстановления хронологии;
- документирование и анализ интернет-контента (сайты, форумы, социальные сети) для правовых задач;
- выявление сетевых уязвимостей и оценка того, могли ли они быть использованы в инциденте;
- проверка систем контроля доступа к сетевым ресурсам и корректности их настроек;
- анализ логов сетевого оборудования для восстановления последовательности событий.
Объекты исследования и необходимые материалы
Качество и полнота выводов напрямую зависят от того, какие данные и объекты предоставлены на исследование и насколько корректно они сохранены. В рамках компьютерно-сетевой экспертизы могут изучаться как физические носители и оборудование, так и логическая информация, содержащаяся в сетевых системах.
Чаще всего анализируются серверы, рабочие станции и сетевое оборудование (маршрутизаторы, коммутаторы, межсетевые экраны), а также сетевые артефакты: журналы событий, конфигурации, дампы трафика, данные удаленных сессий, электронная почта и переписки. Это позволяет восстановить события, выявить причинно-следственные связи и установить важные обстоятельства.
Для проведения экспертизы обычно требуются:
- электронные носители и образы данных: диски, накопители, резервные копии, дампы трафика, копии баз данных;
- сетевое оборудование: устройства и/или зафиксированные настройки (конфигурации);
- логи: журналы серверов, средств защиты, прокси, систем обнаружения/предотвращения вторжений и событий ОС;
- конфигурационные файлы: настройки сетевых служб, прикладного ПО, политик доступа;
- дампы сетевого трафика: файлы захвата пакетов за конкретные периоды;
- электронная почта и переписки: в том числе заголовки и метаданные (при наличии законных оснований);
- техническая документация: схемы сети, топология, регламенты, политики ИБ;
- данные об учетных записях и правах доступа: при наличии согласия или процессуального основания;
- процессуальные документы: постановление/определение о назначении экспертизы (для судебных случаев);
- материалы дела: договоры, акты, протоколы, пояснения, скриншоты и иные относящиеся документы;
- образцы вредоносного ПО: если известно о его использовании;
- документы на ПО и оборудование: лицензии, сертификаты — когда это важно для предмета спора.
Правовая база проведения экспертизы
Проведение компьютерно-сетевой экспертизы опирается на нормы, регулирующие судебно-экспертную деятельность, процессуальные вопросы назначения экспертиз и обращение с информацией и персональными данными. Соблюдение правовых требований обеспечивает допустимость результатов и их доказательственное значение.
Как правило, учитываются положения законодательства о судебно-экспертной деятельности, процессуальных кодексов (в части экспертиз), нормы об информации и ее защите, о персональных данных, а также нормы, касающиеся правонарушений и преступлений в сфере компьютерной информации. Также применяются подзаконные акты и методические документы регуляторов по вопросам защиты информации и безопасности информационных систем.
Методики проведения экспертизы
Для получения достоверных результатов применяется комплексный подход: корректный сбор и фиксация цифровых следов, анализ сетевых данных и интерпретация результатов с учетом контекста дела. Наша компания использует научно обоснованные методики и специализированные инструменты, позволяющие выявлять скрытые артефакты, восстанавливать хронологию и проверять целостность данных.
- сбор и фиксация сетевых данных: корректное извлечение трафика, журналов, артефактов с соблюдением принципов сохранности цифровых доказательств;
- анализ сетевого трафика: определение протоколов, участников обмена, признаков аномалий и вредоносной активности;
- анализ логов: восстановление последовательности событий, выявление подозрительных действий и ошибок конфигурации;
- анализ настроек сетевого оборудования: изучение правил доступа, маршрутизации и возможных уязвимостей;
- идентификация узлов и пользователей: установление адресации, устройств и учетных записей, участвовавших во взаимодействиях;
- обнаружение и анализ вредоносной активности: изучение сетевых признаков заражения и механизмов распространения;
- исследование Wi‑Fi: выявление несанкционированных точек доступа и анализ подключений;
- анализ облачных сервисов: поиск следов доступа и операций, значимых для инцидента;
- восстановление сетевой информации: работа с кэшем, временными файлами и удаленными артефактами, когда это возможно;
- расследование инцидентов ИБ: сведение разнородных данных в единую картину причин и последствий.
Вопросы, которые можно поставить перед экспертом
Точность формулировок напрямую влияет на практическую ценность экспертизы. Ниже приведены примеры вопросов, которые часто ставятся при компьютерно-сетевом исследовании:
- имел ли место несанкционированный доступ к сети и в какой период времени;
- с каких адресов и через какие узлы осуществлялся доступ к сетевым ресурсам;
- какова хронология сетевых событий, связанных с инцидентом;
- были ли копирование, изменение или удаление данных на сервере/в сетевом хранилище;
- какое программное обеспечение использовалось, включая вредоносное (при наличии признаков);
- что содержится в зафиксированном трафике за указанный период и какие обмены данных имели место;
- какие маршруты передачи данных использовались при обращении к ресурсу;
- зафиксированы ли попытки обхода средств защиты и каким способом;
- каковы возможные источники атак типа «отказ в обслуживании»;
- какие устройства подключались к беспроводной сети в конкретный период;
- имеются ли признаки модификации, подмены или фальсификации сетевых данных;
- есть ли в логах признаки использования VPN/прокси;
- использовалась ли конкретная учетная запись для подозрительных действий;
- есть ли признаки утечки конфиденциальных данных в логах или трафике;
- соответствуют ли настройки сетевого оборудования установленным требованиям и политикам;
- какие взаимодействия происходили между узлами сети за заданный период;
- возможно ли восстановление удаленных логов/конфигураций/файлов с предоставленных носителей;
- какова роль конкретной информационной системы в инциденте;
- какие последствия для работоспособности сети/сервера имели выявленные события;
- могла ли утечка произойти через корпоративную почту или мессенджеры;
- какие уязвимости могли быть использованы для реализации инцидента;
- с какого устройства осуществлялся выход в интернет под указанной учетной записью (при наличии данных);
- имеются ли признаки нарушения правил эксплуатации сети или оборудования;
- каков объем переданных или полученных данных в рамках подозрительной активности;
- к каким доменным именам и интернет-ресурсам обращались из сети в период инцидента.
Преимущества работы с нашей компанией
- объективность и независимость: выводы формируются на основе проверяемых данных и результатов анализа;
- квалификация специалистов: эксперты обладают профильными знаниями и практическим опытом в расследовании сетевых инцидентов;
- соблюдение правовых требований: работа ведется в рамках применимых норм и процессуальных правил;
- конфиденциальность: обеспечивается защита полученной информации на всех этапах;
- сроки и прозрачность: условия и объем работ фиксируются заранее, без скрытых процедур;
- индивидуальный подход: методики и состав работ подбираются под конкретную задачу и материалы дела;
- практическая применимость: результаты оформляются в виде, удобном для использования в правовых процедурах.
Этапы проведения экспертизы
- предварительная консультация: уточнение задачи, анализ исходных данных, определение состава материалов и формулирование вопросов;
- оформление договоренностей: согласование условий и порядка проведения исследования;
- передача материалов: предоставление носителей, логов, документации и иных данных;
- исследование: технический анализ с применением профильных методик и инструментов;
- подготовка заключения: описание объектов, хода исследования, использованных подходов и выводов;
- передача результатов: предоставление заключения в согласованные сроки;
- разъяснения: при необходимости — пояснения по выводам и ответам на дополнительные вопросы.
Нужна компьютерно-сетевая экспертиза
Обратитесь в нашу компанию за консультацией: мы подскажем, какие материалы необходимо подготовить, поможем корректно сформулировать вопросы и проведем профессиональное исследование, результаты которого можно использовать для защиты ваших интересов.
Вы можете заказать услугу, оформив заявку на сайте или позвонив по телефону. Наши менеджеры ответят на все ваши вопросы.